Es gibt einen Befund, den wir bei der Prüfung solcher Systeme fast immer finden, und er ist nie Absicht. Er entsteht aus einer Entscheidung, die beim Entwurf naheliegend wirkt und erst im Betrieb ihre Wirkung zeigt.
Die Frage ist simpel: Wann werden die Berechtigungen geprüft?
Der Unterschied zwischen Filtern und Nicht-Lesen
Ein System, das Fragen an einen Dokumentenbestand beantwortet, arbeitet in zwei Schritten. Zuerst sucht es die passenden Textabschnitte heraus. Dann gibt es diese Abschnitte einem Sprachmodell mit, das daraus eine Antwort formuliert.
Wenn die Rechteprüfung zwischen diesen beiden Schritten fehlt und stattdessen erst am Ende passiert, wird zwar die Quellenliste gefiltert. Der Inhalt war aber längst im Modell.
Im Alltag fällt das nie auf. Niemand stellt solche Fragen versehentlich, und wer sie stellt, erzählt es nicht weiter. Genau deshalb gehört dieser Punkt in eine Prüfung und nicht in die Hoffnung.
Die Rechte, die ein Büro ohnehin schon hat
In den meisten Büros ist längst geregelt, wer was sehen darf: Honorarvereinbarungen und Bewerbungen liegen anders als Projektordner, und die Buchhaltung hat ihr eigenes Verzeichnis. Diese Trennung ist über Jahre gewachsen, und sie ist der Grund, warum niemand ein System will, das sie ignoriert.
Die Regel ist simpel und nicht verhandelbar: Wer eine Unterlage im Ordner nicht öffnen darf, darf sie auch über die Suche nicht finden — nicht einmal als Fundstelle in einer Antwort.
Wie die Prüfung an die richtige Stelle kommt
Technisch ist die Lösung unspektakulär, sie muss nur von Anfang an eingeplant sein. Sie besteht aus drei Teilen.
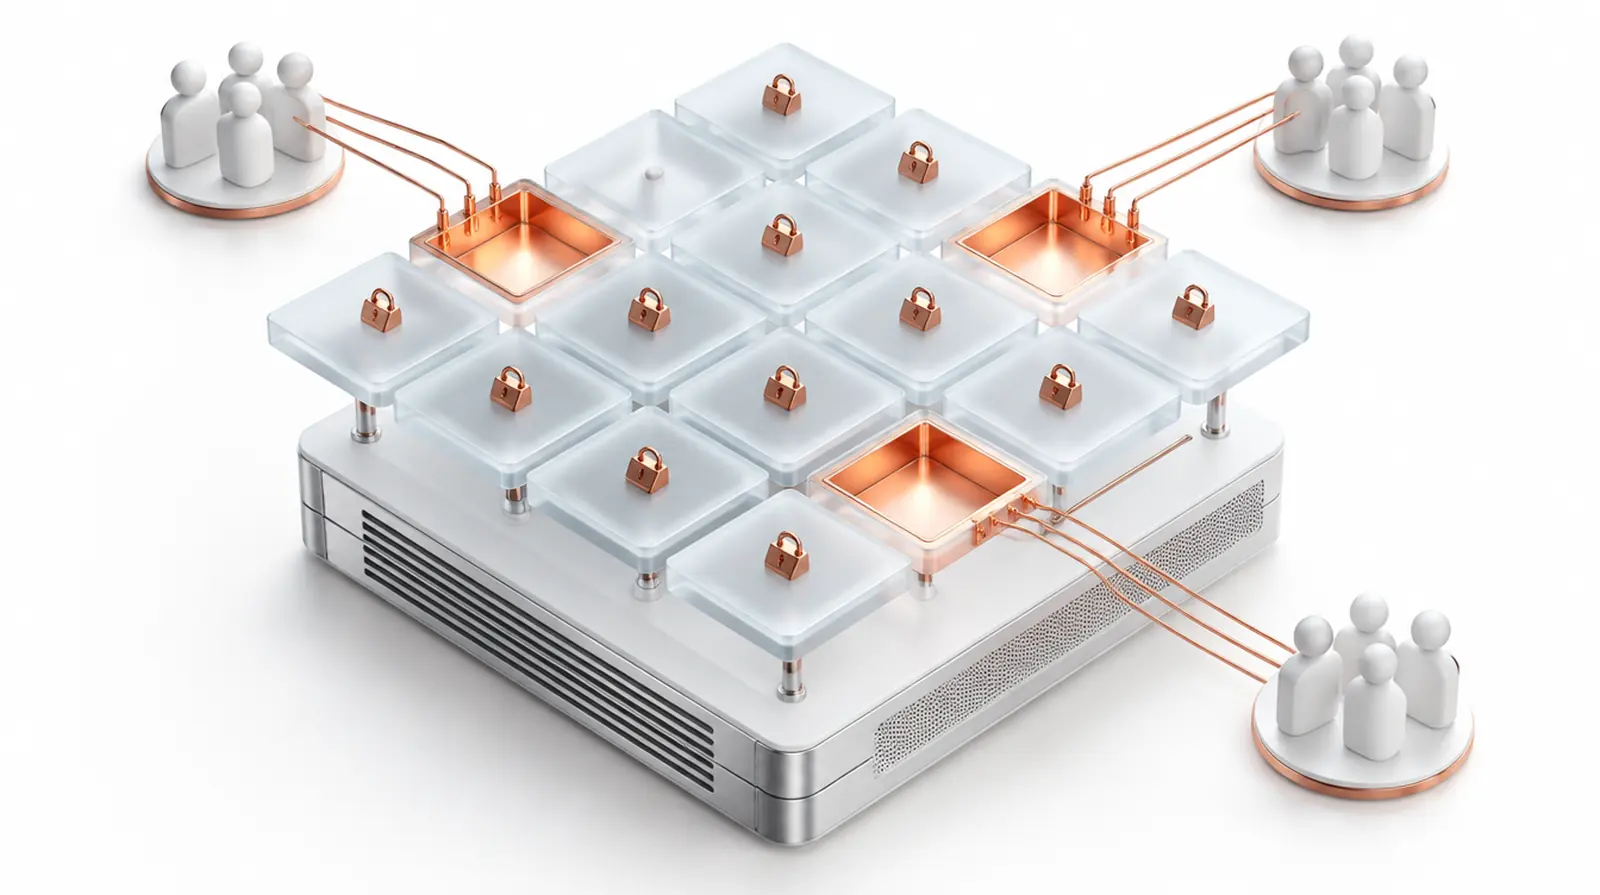
Beim Einlesen. Zu jedem Dokumentabschnitt wird festgehalten, welche Gruppen darauf zugreifen dürfen. Diese Angabe stammt aus den Zugriffssteuerungslisten der Datei und des Ordners, also aus dem, was in Ihrem Dateisystem ohnehin steht. Der Abschnitt trägt sie als Merkmal mit sich, so wie er auch seine Herkunft trägt.
Bei der Anmeldung. Der Nutzer meldet sich mit seinem gewohnten Konto an, und das System liest die Gruppen, in denen er ist. Es führt keine eigene Benutzerverwaltung. Eine zweite Rechteverwaltung neben dem Verzeichnisdienst wäre der Anfang vom Auseinanderlaufen.
Bei der Suche. Die Suche wird auf die Abschnitte eingeschränkt, deren hinterlegte Gruppen sich mit den Gruppen des Fragenden überschneiden. Alles andere kommt nicht als Treffer in Frage und gelangt damit auch nicht ins Sprachmodell.
Der entscheidende Punkt ist der dritte. Was nie gelesen wurde, kann nicht in einer Zusammenfassung auftauchen.
Was dabei sichtbar wird, und das ist unangenehm
Ein solches System setzt auf Ihre gewachsene Rechtestruktur auf, und es macht sie sichtbar. Beim ersten Durchlauf finden wir regelmäßig:
- Gruppen, deren Zweck niemand mehr kennt, mit Mitgliedern, die das Haus verlassen haben
- Ordner, auf die faktisch alle zugreifen dürfen, weil es einmal schneller ging
- Freigaben, die über die Vererbung an Stellen gelangt sind, an die niemand gedacht hat
- Persönliche Ablagen im allgemeinen Bereich, mit Inhalten, die dort nicht hingehören
Das sind keine Fehler des neuen Systems. Es sind Befunde über den Zustand, der ohnehin schon da war, nur bisher unsichtbar.
Wie man prüft, ob es hält
Eine Prüfung dieser Art braucht kein aufwendiges Werkzeug, sondern ein Testkonto mit bewusst wenigen Rechten und eine Liste von Fragen, deren Antworten in gesperrten Dokumenten stehen.
Gefragt wird dabei nicht nach dem Dokument, sondern nach seinem Inhalt, und zwar in mehreren Formulierungen:
- Direkt nach der Information, ohne das Dokument zu nennen
- Als Bitte um eine Zusammenfassung eines Themenbereichs, der das Dokument einschließt
- Als Vergleichsfrage, die mehrere Quellen zusammenzieht
- Mit einer Formulierung, die das System zur Auskunft überreden soll
Beim vierten Punkt kommt ein zweites Thema ins Spiel: die Widerstandsfähigkeit gegen manipulierte Eingaben. Ein System, das seine Regeln auf Zuruf lockert, hat ein anderes Problem als eine fehlende Rechteprüfung, aber die Folge ist dieselbe.
Dazu gehört ein dritter, oft vergessener Fall: Inhalte aus dem Bestand selbst. Wenn in einem Dokument eine Anweisung an das System steht und das Modell diesen Text als Anweisung liest statt als Inhalt, lässt sich Verhalten über eine abgelegte Datei beeinflussen. Deshalb müssen Inhalte aus dem Bestand technisch als Daten behandelt werden und nie als Anweisung.
Was das Protokoll leisten muss
Zu einer belastbaren Rechtetrennung gehört die Nachvollziehbarkeit. Protokolliert werden sollte, wer wann welche Frage gestellt hat und welche Dokumente in die Antwort eingeflossen sind.
Hier entsteht ein Zielkonflikt, den Sie früh lösen sollten: Ein solches Protokoll ist technisch auch ein Werkzeug zur Leistungskontrolle. In Betrieben mit Betriebsrat ist das der Punkt, an dem die Einführung entweder sauber geregelt oder dauerhaft blockiert wird.
Läuft das System im eigenen Haus, lässt sich das in einer Betriebsvereinbarung regeln: was gespeichert wird, wie lange, wer es einsehen darf und zu welchem Zweck. Bei einem Dienst außerhalb ist diese Regelung schwieriger, weil die Protokolle dort entstehen, wo Sie sie nicht vollständig bestimmen.
Der rechtliche Rahmen, kurz
Läuft die Verarbeitung auf einer Maschine in Ihrem Verantwortungsbereich, entfällt der aufwendigste Teil der Prüfung: Es gibt keinen zusätzlichen Auftragsverarbeiter, keine Unterauftragnehmer und keine Übermittlung in ein Drittland.
Was bleibt, ist Ihre eigene Pflicht. Das Verzeichnis der Verarbeitungstätigkeiten ist zu ergänzen, die Rechtsgrundlage zu benennen, und bei einer Verarbeitung mit hohem Risiko kann eine Datenschutz-Folgenabschätzung nötig sein. Werden dabei besondere Kategorien personenbezogener Daten nach Artikel 9 DSGVO berührt, etwa im Gesundheitswesen, gelten zusätzliche Anforderungen.
Für die Wartung gilt das nicht: Bekommt ein Dienstleister Zugriff, ist das eine Auftragsverarbeitung mit Vertrag. Der Zugang sollte auf Anforderung geöffnet und danach wieder geschlossen werden, und jeder Zugriff gehört protokolliert.
◆Häufige Fragen
Ja, die Logik ist dieselbe. Statt der Gruppen aus dem Verzeichnisdienst kommen die Gruppen aus der jeweils vorhandenen Benutzerverwaltung. Entscheidend ist nicht das Produkt, sondern dass es eine führende Quelle für Rechte gibt und das System keine zweite daneben aufbaut.
Der nächste Schritt
Wenn bei Ihnen ein solches System ansteht oder bereits läuft: Der Test mit dem eingeschränkten Konto dauert einen Vormittag und beantwortet die wichtigste Frage. Wir führen ihn im Rahmen einer Sicherheitsprüfung durch, mit Bericht und Priorität je Befund, und die Behebung wird nachgeprüft. Eine Prüfung ohne Nachprüfung dokumentiert das Problem, sie löst es nicht.
Wie die Rechteübernahme in unserer Bauart funktioniert, steht auf der Seite zur Local AI Appliance und ausführlicher unter Rechte aus dem Active Directory.